Vulnerability Remediation Service
サイバー脆弱性対応代行サービス
見つける、で終わらせない。直しきるまでを、毎週回す。
Check Pointの自律型AIペネトレーションテスト「AEV」が毎週、攻撃者の目線で外部からの侵入を検証し、
その結果を起点に、当社の専門人材(推進担当)が優先順位・是正計画・変更管理・部署調整から是正の完了までを担います。
- 年52回の侵入検証AEVが毎週、外部から突ける穴を証拠つきで示します。
- 是正の完了まで推進専門人材が社内の一員として、直りきるまで運びます。
- 業務を止めない非破壊の検証と変更管理に沿った是正で、本番を守ります。
無償診断のお申し込み・ご相談はこちらから。
ご入力内容は安全に管理されます。
選ばれる理由Why AI Security
- 01
「見つける」と「直す」を分けない
検証結果の報告で終わらず、塞がったことを再検証で確かめるまでを、社内の一員として回します。
- 02
Check Point AEVの毎週の検証
攻撃者のように推論するAIエージェントが、CVEだけでなく設定ミスや漏洩情報の組み合わせも含めて外部からの侵入を検証します。
- 03
脆弱性対応の経験を持つ専門人材
12,000名が登録するセキュリティ人材データベースから、脆弱性管理・対応の経験者を推進担当としてご提案します。
- 04
個人に頼らない体制
推進担当の背後に当社の管理者・技術支援チームがあり、交代時も同じ基準で是正の流れを維持します。
導入実績
よくあるお悩み
- 01
外部から指摘されてから、慌てて直すことが続く
脆弱性の公表や指摘のたびに業務を止めて緊急対応している。
- 02
検証が年1〜2回では、合間の穴が見えない
事業部門が導入したSaaSや自作アプリは把握できていない。
- 03
直すべきことは分かるが、調整して進める人がいない
変更管理や部署間の調整に手が回らず、是正が止まっている。
- 04
検知・復旧と並行して、防御力も高めたい
EDR・SOCの強化を進めながら、侵入口そのものも減らしたい。
「サイバー脆弱性対応代行サービス」とは
サイバー脆弱性対応代行サービスとは自律型AIペネトレーションテストから是正までをひとつながりで担い、企業の防御力を高めるサービスです。Check Pointの「AEV(Agentic Exposure Validation)」が毎週、外部から侵入できる箇所を証拠つきで示し、当社の専門人材がその結果を起点に是正の完了までを推進します。「見つける」と「直す」が同じリズムで回り続けることで、脆弱性が計画的に減っていく状態をつくります。
なぜ今AIによって攻撃は速く、大規模になり、自社のIT環境も毎週変わります。年1〜2回の検証と、手が回らない是正では追いつけなくなっています。検出された脆弱性の一覧は対応の速さを上回って増え続け、最も滞りやすいのは人手と部門間の調整が必要な「直す」工程です。本サービスは、AEVで「本当に悪用できるもの」に絞り込んだうえで、当社の推進担当が是正の完了まで運びます。年に数回の深いペネトレーションテストを置き換えるものではなく、その合間を埋める継続的な検証として、穴が残る期間を短くします。

AIセキュリティの
サイバー脆弱性対応代行サービスの特長
- 01
柔軟性|年52回の検証で、変化に追いつく
同じ予算で人手のペネトレーションテストを行う場合、年1〜2回が一般的な目安です。本サービスはAEVの毎週の検証を1年を通じて続け、攻撃手法の進化、新しく増えた資産、SaaSの更新を翌週の検証で確かめ直せます。
- 02
計画性|先に見つけて、自社の計画とタイミングで直す
外部から指摘されてから直す運用では、そのたびに業務を止めて緊急対応になります。毎週の検証で先に見つけ、優先度を判定して計画に組み込み、メンテナンス時間に適用し、再検証で塞がったことを確認します。緊急度の特に高いものは即時対応をご提案します。
- 03
安全性|業務を止めずに検証し、直す
AEVは検証に必要な最小限のリクエストのみを送る非破壊の検証で、認証の総当たりをせず、実行前に独立したAIが安全性を審査します。是正はバーチャルパッチで守ってから本修正へ段階的に進め、お客様の変更管理の手続きに沿って申請・承認・事前連絡を行います。
サービス内容
AEVの毎週の検証に、推進担当(専門人材)の体制を組み合わせた3つのメニューをご用意しています。毎週の運用は次の5つのSTEPで回ります。
- 01
AEVの検証(毎週)
AEVが外部から侵入できる箇所を、実証された侵入経路と証拠つきで報告します。
- 02
影響の判定・優先順位づけ
推進担当が結果を読み解き、資産台帳と突き合わせて該当システムと影響を判定。すぐ直すもの・計画に載せるもの・様子を見るものに仕分けます。
- 03
是正方法の決定
パッチの適用、バーチャルパッチ、設定変更など、直し方と実施時期を是正計画にまとめます。
- 04
変更管理・関係部署との調整
お客様の変更管理の手続きに沿って申請を準備し、SIEMのアラート増加が見込まれる場合の事前連絡など、運用・アプリ担当・ベンダーとの調整を担います。
- 05
適用・再検証・週次報告
メンテナンス時間に是正を実施し、翌週のAEVで塞がったことを確認。是正の状況と未対応を毎週ご報告します。
※ 担う範囲はメニューにより異なります(変更管理・部署調整は簡易トライアルでは一部対応、パッチ適用の作業は戦略的拡張Menuで対応)。
成果物と契約形態
| 主な成果物 | 毎週の検証結果レポート(実証された侵入経路と証拠)、影響判定・優先順位、是正計画、変更管理の申請書類、是正状況の週次報告 成果指標:実証された脆弱性の是正までの日数/残件数 |
|---|---|
| 契約形態 | 派遣または業務委託(準委任)。1か月単位で開始・見直しができ、AEVは対象資産数、稼働量は週の稼働日数・時間で調整できます。 |
| 体制 | AEV(Check Point)の毎週の検証に、脆弱性管理・対応の経験を持つ専門人材(推進担当)と、品質・継続性を担う当社の管理者・技術支援チームを組み合わせた体制です。個人の力量に頼らず是正の流れを維持します。 |
※ 推進担当はセキュリティ社員代替サービスの標準プランに準拠します。派遣の場合、指揮命令はお客様が行います。
サービス資料
サイバー脆弱性対応代行サービスの概要・進め方・体制をまとめた資料です。企業名・氏名・メールアドレスをご入力いただくと、その場でご覧いただけます。
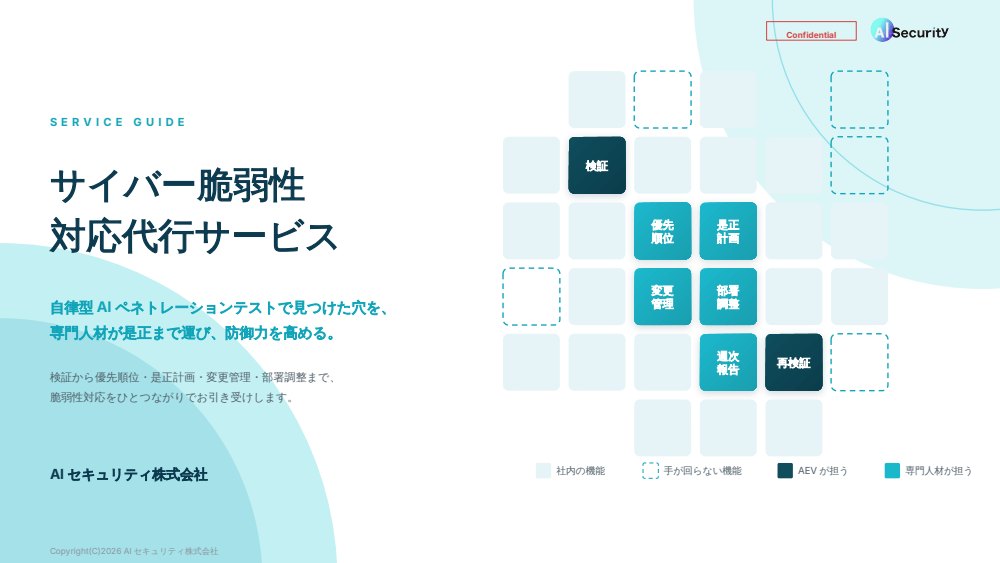
サイバー脆弱性対応代行サービス サービス資料
サービスの全体像、3つの価値、推進担当の業務と1週間の稼働イメージ、3つのメニューと価格、ご導入までの流れ、AEVの仕組みまでを1冊にまとめています(全61ページ)。
サイバー脆弱性対応代行サービス サービス資料(PDF・4.2MB)
ご入力内容は安全に管理されます。資料の送付以外の目的では使用しません。
価格について
お見積りについて
費用は、推進担当の体制(メニュー・稼働量)とAEVの対象資産数に応じて個別にお見積りします。
現在、チェック・ポイント社によるAEVの無償診断を実施中です。外部から見える資産を対象に現在の状態を診断し、実証された侵入経路と優先して対応すべき点をご報告します。ご準備いただくのはIPアドレス・ドメイン名の一覧だけです。
- まずは無償診断から始められます結果を見たうえで、メニューと運用の設計をご判断いただけます。
- 金額は柔軟に調整できますAEVは対象資産数、推進担当は週の稼働日数・時間、期間は1か月単位で見直せます。
- 今のペネトレーションテストと併用できます年数回の深い検証と、毎週の検証+是正の推進を組み合わせ、合間の穴を減らします。
無償診断のお申し込み・ご相談はこちらから。
ご入力内容は安全に管理されます。
お問い合わせ後の流れ
- 01
お問い合わせ・ヒアリング
現在のご状況と課題をお伺いし、ゴールを一緒に整理します。
- 02
ご提案・お見積り
支援範囲と進め方、成果物、費用感をご提案します。
- 03
ご契約・支援開始
専門のコンサルタント・エンジニアが伴走し、成果に向けて支援を開始します。
よくあるご質問
Q本番環境に影響はありませんか?
検証は必要最小限のリクエストによる非破壊の手法で行い、データの削除や設定変更はしません。認証の試行も制限してアカウントのロックを防ぎ、実行前に独立したAIが各検証の安全性を審査します。
Q社内ネットワークも検証できますか?
AEVの対象は外部から見える資産です。社内の資産は、脆弱性診断など別の手段との組み合わせをご提案します。
Q今のペネトレーションテストは不要になりますか?
今のテストを補う位置づけです。業務ロジックの深い検証は人手のテスト、毎週の確認はAEVが担います。
Q推進担当はどのような人材ですか?
脆弱性管理・脆弱性対応の経験を持つ専門人材です。12,000名の人材プールからご要件に合う人材をご提案し、ご提案時には職務経歴書・面談録画・Q&Aの3点セットをご提示します。全員に本人確認と対面面接を行い、権限はお客様の管理下、月次の作業記録と引継ぎ文書を残します。
Q契約形態はどうなりますか?
AEVのライセンスは丸紅情報システムズ様経由、推進担当は当社との派遣または業務委託(準委任)のご契約です。
Q社内にセキュリティ担当が少なくても始められますか?
はい。戦略的拡張Menuでは、パッチ適用の作業まで含めて当社が体制ごとご支援します。
Q無償診断には何を準備すればよいですか?
診断の対象とするIPアドレスやドメイン名の一覧だけです。実施条件・対象範囲はお申し込みの際にあらためてご案内します。
お問い合わせ
お問い合わせの
弊社各種サービスについては こちら