CrowdStrike Implementation
CrowdStrike
導入・構築支援
端末の「侵入後」を見逃さない。CrowdStrike Falconを運用できる形で導入する。
CrowdStrike Falconプラットフォーム(Falcon Prevent / Insight XDR 等)の設計・センサー展開・ポリシー設定・検知後対応フローの整備から運用引継ぎまでを支援。導入後はSOCアナリスト常駐と組み合わせたマネージドEDRとして継続支援できます。
- 用途別のポリシー設計端末の用途に合わせて防御・検知ポリシーを設計します。
- 既存AVから安全に切替パイロットで干渉を確認し、段階展開で移行します。
- 検知後の対応まで整備確認・隔離・エスカレーションの手順を整えます。
まずは費用感だけでも、お気軽にお問い合わせください。
ご入力内容は安全に管理されます。
選ばれる理由Why AI Security
- 01
クラウドストライク社のパートナー
クラウドストライク社とパートナー契約を結び、導入・構築サービスを提供しています。
- 02
国内大手ディストリビューターとのパートナーシップ
ライセンスの調達から導入まで、窓口を一本化してご支援します。
- 03
導入後の監視まで支える人材基盤
12,000名が登録するセキュリティ人材データベースから、SOCアナリストの常駐・派遣もご提案できます。
- 04
多数の製品ベンダーとの取引実績
Splunk・Zscalerなど10社とパートナー契約を結び、SIEMやネットワーク対策との連携まで設計します。
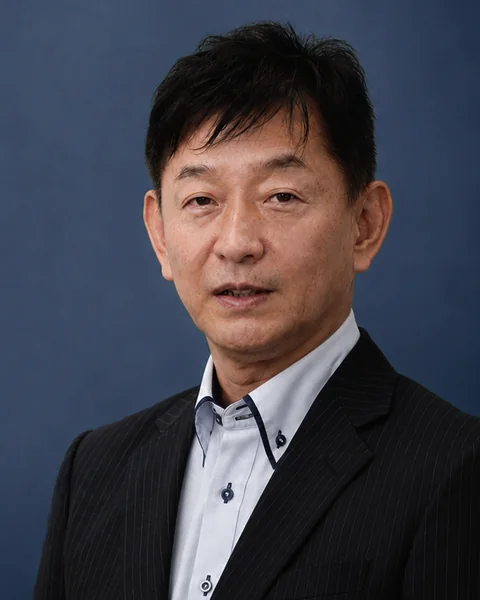
前田 和則Kazunori Maeda
アカウント営業部門 責任者
Symantec、Accentureを経て現職。Symantecでは営業本部長・執行役員として、グローバルセキュリティメーカーの日本市場における営業組織を統括。
経営陣・幹部の紹介を見る導入実績
こんな課題ありませんか?
- 01
従来のアンチウイルスでは防げない
ランサムウェアや正規ツールを悪用した攻撃が増え、振る舞い検知と調査の仕組みが必要になっている。
- 02
既存AVからの切替が不安
業務アプリとの干渉や端末への影響が読めず、移行計画を立てられない。
- 03
アラートが来ても対応できない
検知後の確認・隔離・エスカレーションの手順と担当が決まっておらず、アラートが放置される。
「Falcon」とは
FalconとはCrowdStrike Falconは、軽量なシングルエージェントとクラウド管理コンソールで、次世代アンチウイルス・EDR・脅威ハンティングなどをモジュール形式で提供するプラットフォームです。管理サーバーの構築は不要です。
なぜ今ランサムウェアや正規ツールを悪用した攻撃は、従来型のアンチウイルスでは防げません。導入効果は、ポリシー設計と既存AVからの切替、そして検知後に誰が何をするかの設計で大きく変わります。

AIセキュリティの
CrowdStrike導入・構築支援の特長
- 01
展開計画と防御ポリシー設計
対象端末(Windows/macOS/Linux/サーバー)・既存対策・管理体制を踏まえ、Prevention/Sensor Update/Responseポリシーとホストグループを設計。
- 02
既存AVからの安全な切替
パイロット端末で業務アプリとの干渉を確認し、段階展開で既存AVを切替。EDRテストアラートによる検知確認を実施。
- 03
検知後対応のレクチャー
アラート重大度別の確認・調査・隔離・エスカレーション手順を整備し、担当者向けに検知時対応をレクチャー。SOC/CSIRTの運用に組み込む。
サービス内容
4つのSTEPで進めます。必要な範囲だけを切り出したご依頼にも対応します。
- 01
現状調査・要件定義
端末台帳、既存AV、管理ツール、運用体制を確認し、導入範囲と目標を定めます。
- 02
ポリシー・ホストグループ設計
Prevention/Sensor Update/Responseポリシーとホストグループを、端末の用途に合わせて設計します。
- 03
センサー展開・移行・検知テスト
パイロット端末で業務アプリとの干渉を確認し、段階展開で既存AVを切り替え、テストアラートで検知を確認します。
- 04
対応フロー整備・引継ぎ
重大度別の確認・隔離・エスカレーション手順を整備し、担当者向けのレクチャーを行ったうえで引き継ぎます。
成果物と想定期間
| 主な成果物 | 要件定義書、ポリシー設計書、展開計画書、設定パラメータシート、テスト結果報告書、アラート対応手順書 |
|---|---|
| 想定期間 | 1〜3ヶ月(目安:1,000〜5,000台) |
| 体制 | 製品に精通した認定エンジニアを中心とした専任チームが、設計から構築・引継ぎまで担当します。 |
※ 期間・内容は対象範囲や現状の整備状況により変わります。
価格について
お見積りについて
対象端末数・OS種別・導入モジュール(Prevent / Insight XDR / Identity Protection / Cloud Security等)・既存AV移行の有無・SIEM連携の有無により個別算定。ライセンスは別途。
一律の料金表としたご案内はしておりません。まずは現在のご状況をお聞かせください。進め方とあわせて概算をご提示いたします。
- 部分的なご依頼にも対応しております必要な範囲だけを切り出してご相談いただけます。
- 比較検討の段階でもお気軽にご相談ください相見積りを前提としたお問い合わせも歓迎しております。
- 金額だけでなく、進め方まで添えてご提示します支援範囲・体制・スケジュールを整理してお渡しいたします。
まずは費用感だけでも、お気軽にお問い合わせください。
ご入力内容は安全に管理されます。
お問い合わせ後の流れ
- 01
お問い合わせ・ヒアリング
現在のご状況と課題をお伺いし、ゴールを一緒に整理します。
- 02
ご提案・お見積り
支援範囲と進め方、成果物、費用感をご提案します。
- 03
ご契約・支援開始
専門のコンサルタント・エンジニアが伴走し、成果に向けて支援を開始します。
よくあるご質問
Q費用感を教えてください。
対象端末数、OS種別、導入モジュール、既存AV移行の有無、SIEM連携の有無により個別にお見積りします。ライセンスは別途です。
Qどのくらいの期間で導入できますか?
1,000〜5,000台規模で1〜3ヶ月が目安です。端末数や展開方式、移行の有無により変動します。
Q導入後の監視も依頼できますか?
SOCアナリストの常駐・派遣と組み合わせることで、導入後の監視・アラート対応まで継続してご支援できます。
QFalcon Complete(MDR)との違いは何ですか?
Falcon Completeはベンダーが提供するマネージド検知・対応サービスです。本サービスはお客様の運用体制に合わせた設計・導入と、社内で回せる対応フローの整備を目的としています。ご状況に応じて組み合わせをご提案します。
お問い合わせ
お問い合わせの
弊社各種サービスについては こちら