Splunk Implementation
Splunk
導入・構築支援
ログを「集める」から「使える」へ。Splunkを目的から設計する。
Splunk Enterprise / Splunk Cloud Platform / Splunk Enterprise Securityのログ収集・検索・可視化・相関分析基盤を、利用目的と運用体制に合わせて設計・構築します。オンプレ構築・Cloud導入・活用支援の3メニューで提供します。
- 目的起点のログ設計必要なログと保持期間を定め、ライセンス消費を抑えます。
- ES/SOARを見据えた基盤CIM準拠の設計で相関分析・自動化に備えます。
- 運用定着まで支援ダッシュボード・手順を整備し、活用支援も継続します。
まずは費用感だけでも、お気軽にお問い合わせください。
ご入力内容は安全に管理されます。
選ばれる理由Why AI Security
- 01
元Splunkプロフェッショナルサービス責任者が在籍
Splunkの導入サービス部門を率いた経験者が、設計品質を統括します。
- 02
Splunk専任組織「Splunk Unit」
Splunk案件を専門に扱う社内組織が、ライセンスから構築・活用支援まで一貫して対応します。
- 03
Splunk社とのパートナー契約
Splunk社とのパートナー関係のもと、最新の製品情報を踏まえてご提案します。
- 04
国内大手ディストリビューターとのパートナーシップ
ライセンスの調達から導入まで、窓口を一本化してご支援します。
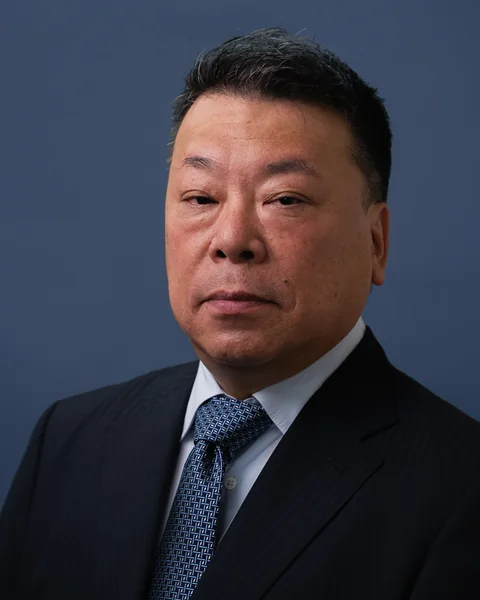
渡辺 英治Eiji Watanabe
プリンシパル
EMC/RSA、Symantec、シスコシステムズ(Splunk Inc)を経て現職。EMC/RSAではセキュリティコンサルタントとして、国内最大手モバイル企業のSOC立ち上げとCSIRT構築を主導し、組織設計からインシデント対応プロセスの整備までを担当。
経営陣・幹部の紹介を見る導入実績
こんな課題ありませんか?
- 01
ログが分散し調査に時間がかかる
インシデント調査や監査対応のたびに、複数システムのログを個別に確認している。
- 02
ライセンス消費が想定を超えた
必要以上のログを取り込み、ライセンス費用が膨らんでいる。
- 03
導入したが使いこなせていない
ダッシュボードが使われず、新たな脅威に合わせた検知ルールを作る時間もない。
「Splunk」とは
SplunkとはSplunkは、あらゆるマシンデータを収集・検索・可視化・分析するデータプラットフォームで、SIEMとして複数ログの相関分析による攻撃検知を可能にします。
なぜ今ライセンス消費の増大や、作っても使われないダッシュボードといった課題の多くは、収集対象とデータモデルを目的から逆算していないことに起因します。導入時の設計が、その後の運用コストと検知精度を左右します。

AIセキュリティの
Splunk導入・構築支援の特長
- 01
目的起点のログ設計
調査・監視・コンプライアンス報告など利用目的を起点に、必要なログソースと保持期間を定義し、ライセンス消費を最適化。
- 02
ES/SOARを見据えた基盤
インデックス・データモデル・CIM準拠のフィールド抽出を設計し、Enterprise Securityでの相関分析やSOAR連携を見据えた基盤を構築。
- 03
運用定着まで支援
ダッシュボード・アラート・管理手順を整備し、Splunk認定資格保有者が引継ぎ。導入後の活用支援(定例会・ダッシュボード作成・バージョンアップ)もオプションで提供。
サービス内容
4つのSTEPで進めます。必要な範囲だけを切り出したご依頼にも対応します。
- 01
要件定義
調査・監視・コンプライアンス報告などの利用目的から、必要なログソース、データ量、保持期間を定義します。
- 02
アーキテクチャ設計
Indexer/Search Head/Forwarder構成を設計し、Splunk Cloudとオンプレミスの選定を支援します。
- 03
ログ取り込み・構築
Universal Forwarder/HECでログを取り込み、CIM準拠のフィールド抽出、ダッシュボード・アラート、Enterprise Securityの初期設定を行います。
- 04
運用手順整備・引継ぎ
運用手順を整備して引き継ぎます。定例会やダッシュボード作成などの活用支援も継続して提供できます。
成果物と想定期間
| 主な成果物 | 要件定義書、アーキテクチャ設計書、データオンボーディング仕様、ダッシュボード/アラート定義、運用手順書 |
|---|---|
| 想定期間 | 2〜5ヶ月(目安:ログソース10〜30種類) |
| 体制 | 製品に精通した認定エンジニアを中心とした専任チームが、設計から構築・引継ぎまで担当します。 |
※ 期間・内容は対象範囲や現状の整備状況により変わります。
価格について
お見積りについて
ログソース数・日次取り込み量(GB/day)・Splunk Cloud/オンプレの別・Enterprise Security/SOARの有無・活用支援オプションにより個別算定。ライセンスは別途(弊社経由での手配も可能)。
一律の料金表としたご案内はしておりません。まずは現在のご状況をお聞かせください。進め方とあわせて概算をご提示いたします。
- 部分的なご依頼にも対応しております必要な範囲だけを切り出してご相談いただけます。
- 比較検討の段階でもお気軽にご相談ください相見積りを前提としたお問い合わせも歓迎しております。
- 金額だけでなく、進め方まで添えてご提示します支援範囲・体制・スケジュールを整理してお渡しいたします。
まずは費用感だけでも、お気軽にお問い合わせください。
ご入力内容は安全に管理されます。
お問い合わせ後の流れ
- 01
お問い合わせ・ヒアリング
現在のご状況と課題をお伺いし、ゴールを一緒に整理します。
- 02
ご提案・お見積り
支援範囲と進め方、成果物、費用感をご提案します。
- 03
ご契約・支援開始
専門のコンサルタント・エンジニアが伴走し、成果に向けて支援を開始します。
よくあるご質問
Q費用感を教えてください。
ログソース数、日次取り込み量(GB/日)、Splunk Cloud/オンプレミスの別、Enterprise Security・SOARの有無、活用支援の範囲により個別にお見積りします。ライセンスは別途で、弊社経由での手配も可能です。
Q既存のSplunk環境の見直しも依頼できますか?
可能です。取り込みログやサーチの見直しによるライセンス消費の最適化、検知ルール・ダッシュボードの改善にも対応します。
QCrowdStrikeやZscalerのログも取り込めますか?
対応します。EDR・プロキシ・認証基盤などのログを統合し、相関分析に活用できる形で設計します。
Q導入後の活用支援はありますか?
定例会での検知ルール提案、ダッシュボード作成、バージョンアップ対応などをオプションで提供しています。
お問い合わせ
お問い合わせの
弊社各種サービスについては こちら