Zscaler ZPA Implementation
Zscaler(ZPA)
導入・構築支援
VPNを置き換え、業務アプリへのアクセスを「必要な人に必要な範囲だけ」に。
Zscaler Private Access(ZPA)によるZTNA(ゼロトラストネットワークアクセス)の設計・構築・VPN移行・運用引継ぎを、Zscaler認定エンジニアが支援します。認証基盤(Entra ID/Okta等)の設計・連携まで一体で対応します。
- アプリ単位の最小権限業務アプリごとにアクセス範囲を設計し、横展開を防ぎます。
- 業務を止めない移行VPNと並行運用しながら、部門ごとに切り替えます。
- 認証まで一体設計IdP連携・デバイスポスチャを含めて設計します。
まずは費用感だけでも、お気軽にお問い合わせください。
ご入力内容は安全に管理されます。
選ばれる理由Why AI Security
- 01
Zscaler DSA認定パートナー
Zscalerの認定を受けたパートナーとして、導入・構築サービスを提供しています。
- 02
ZDDC資格者が6名在籍
Zscalerの認定資格ZDDCを保有するエンジニアが、設計から構築まで担当します。
- 03
Zscaler専任組織「Zscaler Unit」
Zscaler案件を専門に扱う社内組織が、導入から運用・保守まで一貫して対応します。
- 04
元Zscaler TACマネージャーが在籍
Zscalerのテクニカルサポート(TAC)でマネージャーを務めた江口が、Zero Trust推進事業部長として技術を統括します。
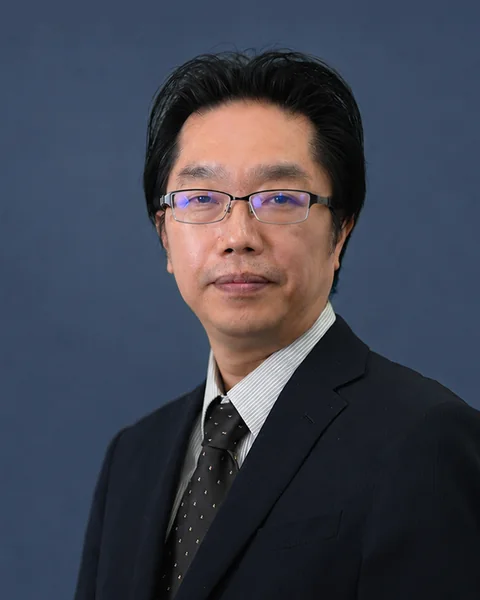
江口 真Makoto Eguchi
ゼロトラスト推進事業部 事業部長
NTT研究所、Zscaler Inc、Illumio社を経て現職。NTT研究所では研究開発に、Zscaler IncではTACマネージャーとして技術支援組織の統括に従事し、Illumio社ではプリンシパルを務めた。
経営陣・幹部の紹介を見る導入実績
こんな課題ありませんか?
- 01
VPN機器の脆弱性対応に追われる
脆弱性の公表やEOLのたびに緊急対応が発生し、侵入リスクを根本的に減らしたい。
- 02
VPN接続後のアクセス範囲が広すぎる
一度接続すると社内ネットワーク全体に届く構成で、侵入後の横展開を防げない。
- 03
移行で業務を止められない
利用アプリや部門が多く、どの順番でどう切り替えれば業務影響を抑えられるか分からない。
「ZPA」とは
ZPAとはZPA(Zscaler Private Access)は、オンプレミス・クラウド上の社内アプリへのアクセスを、ユーザーとアプリの1対1接続で制御するZTNA(ゼロトラストネットワークアクセス)です。ネットワーク自体を外部に露出させないため、VPN機器の脆弱性や接続後の横展開のリスクを抑えられます。
なぜ今VPN機器の脆弱性を突いた侵入が国内でも相次いでいます。移行の成否は、アプリの公開単位と認証条件の設計、利用者影響の管理で決まります。

AIセキュリティの
Zscaler(ZPA)導入・構築支援の特長
- 01
アプリ単位の最小権限設計
業務アプリ・利用者・接続経路を棚卸しし、App Connector配置とアプリケーションセグメントを最小権限で設計。
- 02
業務を止めない移行
既存VPNとの並行運用期間を設計し、部門ごとの段階切替で移行。他社構築の認証基盤にも柔軟に対応。
- 03
認証・ポスチャまで一体設計
IdP(Entra ID/Okta等)連携・デバイスポスチャ条件を組み込み、利用者テストで接続性を事前確認。
サービス内容
4つのSTEPで進めます。必要な範囲だけを切り出したご依頼にも対応します。
- 01
現状調査・要件定義
VPN利用状況、業務アプリ一覧、認証基盤、接続経路を棚卸しし、移行範囲と順序を決めます。
- 02
アクセス設計・構築
App Connector配置、アプリケーションセグメント、アクセスポリシーを最小権限で設計し、IdP連携・デバイスポスチャ・Client Connectorを設定します。
- 03
並行運用・段階移行
既存VPNとの並行運用期間を設け、利用者テストで接続性を確認しながら部門ごとに切り替えます。
- 04
運用手順整備・引継ぎ
アプリ追加・権限変更・接続障害対応の手順を整備し、運用体制へ引き継ぎます。
成果物と想定期間
| 主な成果物 | 要件定義書、アプリケーションセグメント設計書、アクセスポリシー設計書、移行計画書、テスト結果報告書、運用手順書 |
|---|---|
| 想定期間 | 3〜6ヶ月(目安:VPN移行を含む場合) |
| 体制 | 製品に精通した認定エンジニアを中心とした専任チームが、設計から構築・引継ぎまで担当します。 |
※ 期間・内容は対象範囲や現状の整備状況により変わります。
価格について
お見積りについて
対象アプリ数・ユーザー数・App Connector配置拠点数・IdP連携の複雑さ・VPN並行運用期間により個別算定。ライセンスは別途。
一律の料金表としたご案内はしておりません。まずは現在のご状況をお聞かせください。進め方とあわせて概算をご提示いたします。
- 部分的なご依頼にも対応しております必要な範囲だけを切り出してご相談いただけます。
- 比較検討の段階でもお気軽にご相談ください相見積りを前提としたお問い合わせも歓迎しております。
- 金額だけでなく、進め方まで添えてご提示します支援範囲・体制・スケジュールを整理してお渡しいたします。
まずは費用感だけでも、お気軽にお問い合わせください。
ご入力内容は安全に管理されます。
お問い合わせ後の流れ
- 01
お問い合わせ・ヒアリング
現在のご状況と課題をお伺いし、ゴールを一緒に整理します。
- 02
ご提案・お見積り
支援範囲と進め方、成果物、費用感をご提案します。
- 03
ご契約・支援開始
専門のコンサルタント・エンジニアが伴走し、成果に向けて支援を開始します。
よくあるご質問
Q費用感を教えてください。
対象アプリ数・ユーザー数・App Connector配置拠点数・IdP連携の内容・VPN並行運用期間により個別にお見積りします。ライセンスは別途です。
Q利用中の認証基盤(Entra ID/Okta等)はそのまま使えますか?
はい。既存IdPとの連携を前提に設計します。他社が構築した認証基盤にも対応します。
QVPNはいつ停止できますか?
部門ごとの切替と利用者テストを経て、全対象の移行完了を確認したうえで停止時期をご提案します。並行運用期間は計画段階で合意します。
QZIAと同時に導入できますか?
可能です。ZIAとZPAを併せて導入する場合は、全体のアクセス設計と展開順序を含めてご提案します。
お問い合わせ
お問い合わせの
弊社各種サービスについては こちら